
Harden
コーディング Agent のツール呼び出しを検査・検証し、破壊的な操作が実行される前に阻止するローカルエンドポイントセキュリティランタイムです。
コミュニティ:


製品概要
Hardenとは?
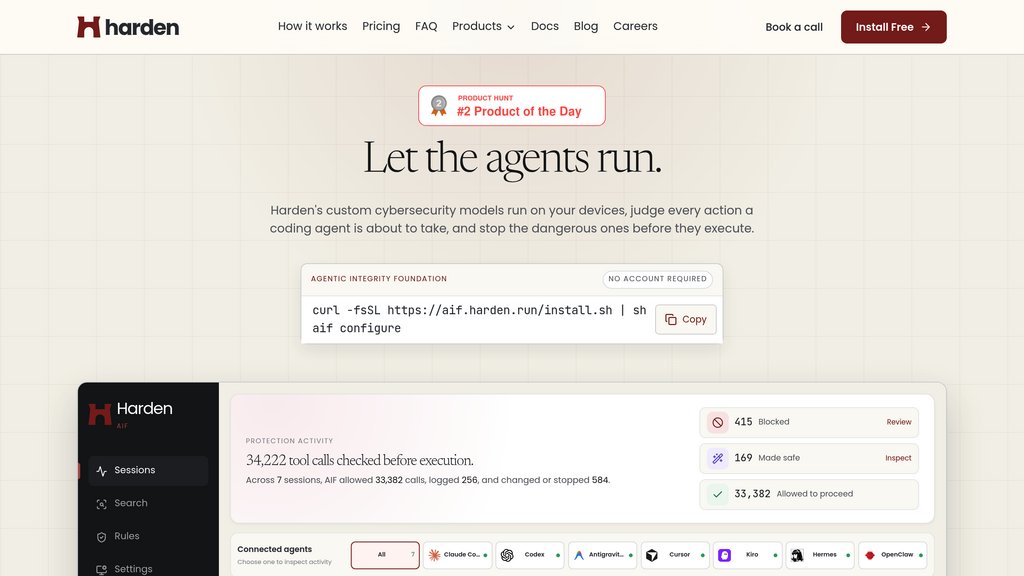
Harden(Agentic Integrity Foundation)は、自律 Agent による意図しない操作からローカルワークステーションとクラウドインフラを保護するために設計された、エンドポイントセキュリティのガードレールです。開発者のデバイス上で独自のセキュリティモデルを直接実行する Harden は、ツール呼び出し、ターミナルコマンド、API リクエストが実行される前にそれらを検査します。基本的なサンドボックスや認証情報プロキシとは異なり、Claude Code、Cursor、Codex など対応ツール全般で操作の意図と影響を能動的に評価し、致命的なコマンドを安全にブロックし、Agent を安全な再試行へと導き、完全にローカルな監査記録を維持します。
主な機能
実行前ツールインターセプション
ターミナルコマンド、クラウドスクリプト、Agent のツール呼び出しをリアルタイムで検査・評価し、破壊的な操作が実行される前に阻止します。
オンデバイスセキュリティエンジン
コード、コンテキスト、個人のテレメトリデータを外部クラウドサーバーに送信することなく、開発者のマシン上で独自のセキュリティモデルをローカル実行します。
幅広い Agent エコシステム対応
ネイティブフックと MCP プロキシフォールバックにより、Claude Code、Cursor、Codex、Kiro、Hermes、OpenClaw など主要なコーディング Agent と連携します。
ブロック&ステア型リメディエーション
本番環境の削除などの危険なコマンドを安全に停止しつつ、安全な代替案を提示して Agent のワークフローを止めずに進められるようにします。
ローカル決定ストア
許可・変更・ブロックされたすべてのツール呼び出しについて、アカウント作成を必須とせずに制限のないローカル監査履歴を保持します。
ユースケース
- 本番インフラのガードレール : コーディング Agent が誤ってクラウドの名前空間を削除したり、リモートデータベースを消去したり、致命的なデプロイコマンドを実行したりするのを防ぎます。
- 安全な自律ターミナル実行 : 自動化されたコーディングやリファクタリング作業中に shell コマンドを監視し、危険なファイル操作や権限昇格を阻止します。
- 認証情報・データ漏洩防止 : タスク実行中に Agent が機密キーや独自のコード断片を許可されていない外部エンドポイントへ渡すのを防ぎます。
- エンジニアリングのコンプライアンスと監査 : 自律的に動作する開発者ワークステーション全体にわたり、検証可能なローカル活動ログとゼロテレメトリのセキュリティ監視をソフトウェアチームに提供します。
よくある質問
Hardenの代替品

Convox
合理化されたDevOpsワークフローと堅牢なセキュリティを備えた、クラウドアプリケーションのデプロイ、スケーリング、管理のための統合プラットフォーム。

Zeet
Kubernetesやインフラ管理を簡素化し、CI/CDや開発者向けツールを備えたマルチクラウドデプロイメントプラットフォーム。

Tensorfuse
プライベートクラウドインフラ上でAIモデルのシームレスなデプロイ、ファインチューニング、自動スケーリングを実現するサーバーレスGPUランタイムです。

Codesphere
最小限の構成で複雑なアプリケーションのシームレスなデプロイ、自動スケーリング、管理を可能にする開発者中心のクラウドプラットフォームです。

ClawCloud Run
統合GitOpsワークフローとネイティブDocker/Kubernetesサポートを備えた、迅速なアプリデプロイ、管理、スケーリングのためのクラウドネイティブプラットフォーム。

OpenSauced Pizza
オープンソースプロジェクトのリポジトリ管理とコード所有権インサイトを自動化するコマンドラインツールとGitHub Actionです。

UbiOps
クラウド、オンプレミス、ハイブリッド環境全体でAIおよびMLモデルを展開、管理、オーケストレーションするための柔軟なプラットフォーム。

dstack
AIワークロード向けに調整されたオープンソースコンテナオーケストレーションプラットフォームで、クラウドとオンプレミス環境にわたるシームレスなGPUリソース管理を可能にします。