
Harden
Lokale Endpoint-Security-Laufzeitumgebung, die Tool-Aufrufe von Coding-Agents prüft und validiert, um zerstörerische Aktionen vor ihrer Ausführung zu stoppen.
Community:


Produktübersicht
Was ist Harden?
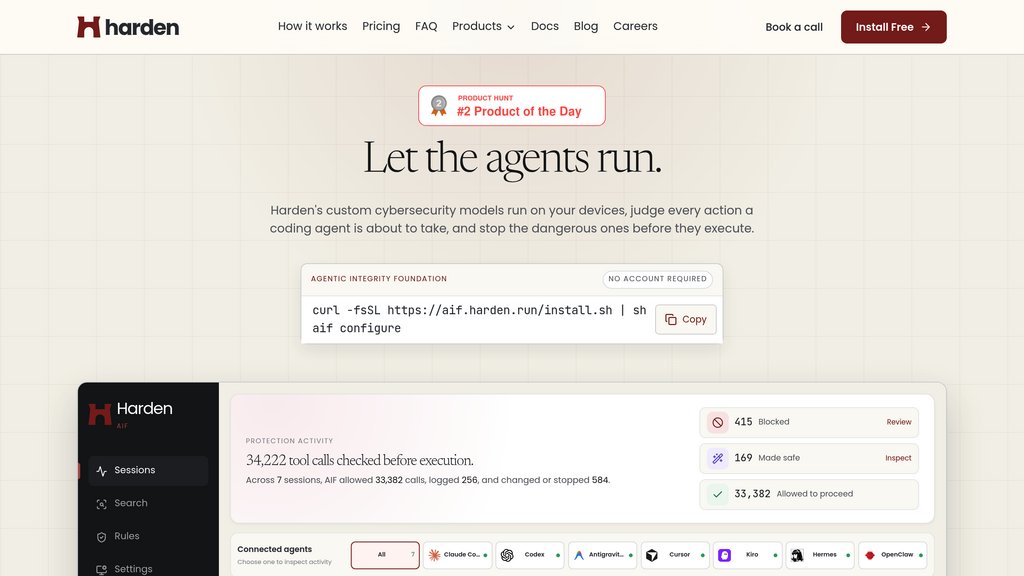
Harden (Agentic Integrity Foundation) ist eine spezialisierte Endpoint-Security-Lösung, die lokale Workstations und Cloud-Infrastruktur vor unbeabsichtigten Aktionen autonomer Agents schützt. Harden führt eigene Cybersicherheitsmodelle direkt auf den Geräten der Entwickler aus und prüft Tool-Aufrufe, Terminalbefehle und API-Anfragen vor deren Ausführung. Im Gegensatz zu einfachen Sandboxes oder Credential-Proxys bewertet es aktiv Absicht und Auswirkung bei unterstützten Tools wie Claude Code, Cursor und Codex, blockiert katastrophale Befehle sicher, leitet Agents zu sicheren Wiederholungsversuchen an und führt vollständig lokale Audit-Protokolle.
Hauptfunktionen
Interception von Tools vor der Ausführung
Prüft und bewertet Terminalbefehle, Cloud-Skripte und Tool-Aufrufe von Agents in Echtzeit, um zerstörerische Aktionen vor ihrer Ausführung zu verhindern.
On-Device-Sicherheitsengine
Führt proprietäre Cybersicherheitsmodelle lokal auf den Rechnern der Entwickler aus, ohne Code, Kontext oder private Telemetriedaten an externe Cloud-Server zu übertragen.
Breite Unterstützung für das Agent-Ökosystem
Integriert sich über native Hooks und MCP-Proxy-Fallbacks in führende Coding-Agents, darunter Claude Code, Cursor, Codex, Kiro, Hermes und OpenClaw.
Block-and-Steer-Remediation
Stoppt gefährliche Befehle wie das Löschen von Produktivdaten sicher und bietet gleichzeitig sichere Alternativen, damit die Workflows der Agents weiterlaufen können.
Lokaler Entscheidungsspeicher
Führt ein uneingeschränktes, lokales Audit-Protokoll aller zugelassenen, geänderten und blockierten Tool-Aufrufe, ohne dass ein Konto erstellt werden muss.
Anwendungsfälle
- Schutz der Produktionsinfrastruktur : Verhindert, dass Coding-Agents versehentlich Cloud-Namespaces löschen, entfernte Datenbanken zerstören oder katastrophale Deployment-Befehle ausführen.
- Sichere autonome Terminal-Ausführung : Überwacht Shell-Befehle während automatisierter Coding- und Refactoring-Sitzungen, um gefährliche Dateioperationen und Rechteausweitungen zu stoppen.
- Schutz vor Zugangsdaten- und Datenlecks : Verhindert, dass Agents während der Aufgabenausführung sensible Schlüssel oder proprietäre Code-Snippets an nicht autorisierte externe Endpunkte weitergeben.
- Engineering-Compliance und Audit : Bietet Softwareteams überprüfbare, lokale Aktivitätsprotokolle und Sicherheitsüberwachung ohne Telemetrie über autonom arbeitende Entwickler-Workstations hinweg.
Häufig gestellte Fragen
Harden Alternativen

Convox
Einheitliche Plattform für die Bereitstellung, Skalierung und Verwaltung von Cloud-Anwendungen mit optimierten DevOps-Workflows und robuster Sicherheit.

Zeet
Multi-Cloud-Bereitstellungsplattform, die Kubernetes- und Infrastrukturmanagement mit integriertem CI/CD und entwicklerfreundlichen Tools vereinfacht.

Tensorfuse
Serverloses GPU-Runtime für nahtlose Bereitstellung, Finetuning und Autoskalierung von KI-Modellen auf privater Cloud-Infrastruktur.

Codesphere
Entwicklerzentrierte Cloud-Plattform, die nahtlose Bereitstellung, Autoscaling und Verwaltung komplexer Anwendungen mit minimaler Konfiguration ermöglicht.

ClawCloud Run
Cloud-native Plattform für schnelle App-Bereitstellung, -Verwaltung und -Skalierung mit integrierten GitOps-Workflows und nativer Docker/Kubernetes-Unterstützung.

OpenSauced Pizza
Ein Kommandozeilentool und GitHub Action, das die Repository-Verwaltung und Code-Eigentümerschaftseinblicke für Open-Source-Projekte automatisiert.

UbiOps
Eine flexible Plattform für die Bereitstellung, Verwaltung und Orchestrierung von AI- und ML-Modellen in Cloud-, On-Premise- und Hybrid-Umgebungen.

dstack
Open-Source-Container-Orchestrierungsplattform, die für KI-Workloads optimiert ist und ein nahtloses GPU-Ressourcenmanagement über Cloud- und On-Premises-Umgebungen hinweg ermöglicht.