
Harden
Локальная среда выполнения для защиты конечных точек, которая проверяет и валидирует вызовы инструментов кодинг-Agent'ов, останавливая деструктивные операции до их выполнения.
Сообщество:


Обзор продукта
Что такое Harden?
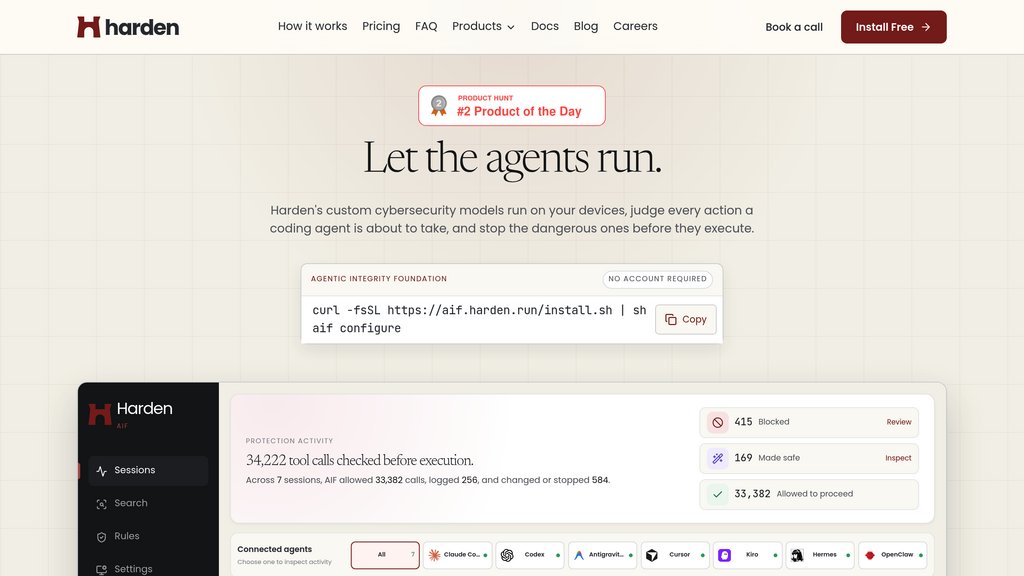
Harden (Agentic Integrity Foundation) — это специализированное решение для защиты конечных точек, предназначенное для защиты локальных рабочих станций и облачной инфраструктуры от непреднамеренных действий автономных Agent'ов. Запуская собственные модели кибербезопасности непосредственно на устройствах разработчиков, Harden проверяет вызовы инструментов, команды терминала и API-запросы перед их выполнением. В отличие от базовых песочниц или прокси учётных данных, Harden активно оценивает намерение и последствия действий в поддерживаемых инструментах, таких как Claude Code, Cursor и Codex, безопасно блокирует катастрофические команды, направляет Agent'ов к безопасным повторным попыткам и ведёт полностью локальные записи аудита.
Ключевые функции
Перехват инструментов перед выполнением
Проверяет и оценивает команды терминала, облачные скрипты и вызовы инструментов Agent'ов в режиме реального времени, предотвращая деструктивные действия до их выполнения.
Локальный движок безопасности
Запускает собственные модели кибербезопасности локально на машинах разработчиков, не передавая код, контекст или приватную телеметрию на внешние облачные серверы.
Широкая поддержка экосистемы Agent'ов
Интегрируется через нативные хуки и резервные MCP-прокси с ведущими кодинг-Agent'ами, включая Claude Code, Cursor, Codex, Kiro, Hermes и OpenClaw.
Блокировка с безопасной альтернативой (Block-and-Steer)
Безопасно останавливает опасные команды, такие как удаление продакшена, и одновременно предлагает безопасные альтернативы для продолжения работы Agent'а.
Локальное хранилище решений
Ведёт неограниченную локальную историю аудита всех разрешённых, изменённых и заблокированных вызовов инструментов без обязательной регистрации аккаунта.
Варианты использования
- Защита продакшн-инфраструктуры : Предотвращает случайное удаление облачных namespace'ов, удаление удалённых баз данных или выполнение катастрофических команд развёртывания кодинг-Agent'ами.
- Безопасное автономное выполнение в терминале : Отслеживает команды shell во время автоматизированных сессий кодинга и рефакторинга, останавливая опасные файловые операции и повышение привилегий.
- Предотвращение утечки учётных данных и данных : Не позволяет Agent'ам передавать конфиденциальные ключи или фрагменты проприетарного кода на неавторизованные внешние эндпоинты во время выполнения задачи.
- Соответствие требованиям и аудит для инженерных команд : Предоставляет software-командам проверяемое локальное протоколирование активности и мониторинг безопасности без телеметрии на всех автономных рабочих станциях разработчиков.
Часто задаваемые вопросы
Альтернативы Harden

Convox
Единая платформа для развертывания, масштабирования и управления облачными приложениями с оптимизированными рабочими процессами DevOps и надежной безопасностью.

Zeet
Платформа мультиоблачного деплоя, упрощающая управление Kubernetes и инфраструктурой с помощью встроенного CI/CD и инструментов для разработчиков.

Tensorfuse
Серверлесс-окружение для GPU, обеспечивающее развёртывание, дообучение и автоскейлинг AI-моделей в частном облаке.

Codesphere
Облачная платформа, ориентированная на разработчиков, обеспечивающая бесшовное развертывание, автомасштабирование и управление сложными приложениями с минимальной конфигурацией.

ClawCloud Run
Облачная платформа для быстрого развертывания, управления и масштабирования приложений с интегрированными рабочими процессами GitOps и нативной поддержкой Docker/Kubernetes.

OpenSauced Pizza
Инструмент командной строки и GitHub Action, автоматизирующий управление репозиторием и аналитику владения кодом для проектов с открытым исходным кодом.

UbiOps
Гибкая платформа для развертывания, управления и оркестрации AI и ML моделей в облачных, локальных и гибридных средах.

dstack
Платформа оркестрации контейнеров с открытым исходным кодом, адаптированная для рабочих нагрузок ИИ, обеспечивающая бесперебойное управление ресурсами GPU в облачной и локальной среде.