
Strix
Plateforme de tests d'intrusion autonomes pour découvrir, valider et corriger en continu les vulnérabilités des applications, du code, des API, de l'infrastructure et des environnements cloud.
Communauté:
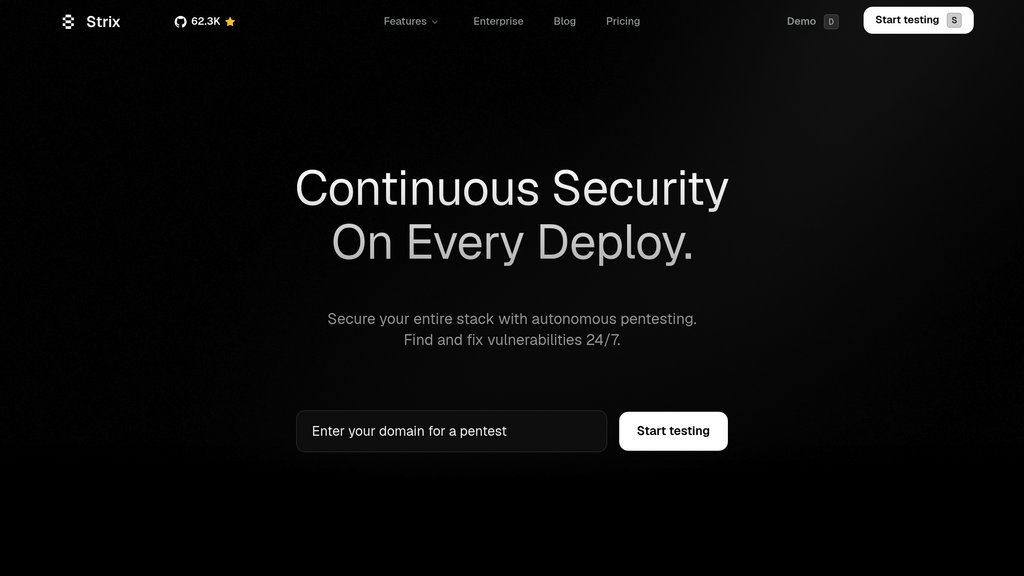


Aperçu du produit
Qu'est-ce que Strix ?
Strix est une plateforme de sécurité full-stack qui utilise des agents autonomes de test d'intrusion pour explorer les chemins d'attaque réels à travers les applications et infrastructures modernes. Elle combine reconnaissance, analyse de code, tests dans le navigateur, développement d'exploits et validation à l'exécution pour produire des preuves de concept reproductibles plutôt que des alertes non vérifiées. Strix peut s'intégrer aux workflows CI/CD, recommander ou générer des correctifs, retester les vulnérabilités, et prendre en charge des déploiements auto-hébergés ou isolés pour les équipes qui exigent un contrôle renforcé sur leur code et leurs données de sécurité.
Fonctionnalités clés
Tests d'intrusion autonomes
Déploie des agents de sécurité spécialisés pour planifier des attaques, examiner les cibles, enchaîner les techniques et tester les applications comme le feraient des testeurs d'intrusion humains.
Validation des vulnérabilités basée sur des preuves
Reproduit les problèmes découverts avec des preuves d'exploitation et des preuves de concept afin de réduire les faux positifs et de clarifier leur impact réel.
Couverture de sécurité full-stack
Teste le code source, les API REST et GraphQL, les applications web, les environnements cloud, l'infrastructure, les flux d'authentification et la logique métier.
Correctifs automatisés et nouveaux tests
Fournit des recommandations de correction, génère des pull requests prêtes à être fusionnées et effectue de nouveaux tests pour vérifier que les vulnérabilités ne sont plus exploitables.
Intégration développeurs et CI/CD
Examine le code et les pull requests, surveille les déploiements et aide à bloquer les modifications vulnérables avant qu'elles n'atteignent la production.
Sécurité auto-hébergée
Prend en charge le déploiement dans des VPC privés, sur site ou dans des environnements isolés (air-gapped), avec des options de modèles locaux et de non-conservation des données.
Cas d'utilisation
- Tests de sécurité applicative : Les équipes de sécurité peuvent tester en continu les applications web et les API pour détecter les vulnérabilités exploitables de contrôle d'accès, d'injection, d'authentification et côté serveur.
- Développement logiciel sécurisé : Les équipes de développement peuvent identifier les problèmes de sécurité lors de la revue de code et recevoir des correctifs concrets avant que les modifications ne soient fusionnées ou déployées.
- Audit du cloud et de l'infrastructure : Les équipes infrastructure peuvent détecter les services exposés, les permissions risquées, les erreurs de configuration cloud et d'autres failles dans leurs environnements.
- Surveillance continue de la surface d'attaque : Les organisations peuvent surveiller leurs actifs exposés sur internet et tester en continu les expositions nouvellement découvertes ou les vulnérabilités pertinentes.
- Environnements internes et réglementés : Les entreprises peuvent exécuter des tests de sécurité dans des environnements privés, sur site ou isolés, sans envoyer de code source ou de résultats sensibles à des systèmes externes.
FAQ
Alternatives à Strix

Hacktron
Plateforme de revue de sécurité autonome qui détecte les vulnérabilités exploitables dans les Pull Requests et aide les équipes à corriger les problèmes à fort impact avant la mise en production.

PullRequest
Une plateforme évolutive de revue de code offrant des revues par des experts combinées à une automatisation avancée pour assurer une livraison de logiciels sécurisée et de haute qualité.

Asterisk
Plateforme de sécurité automatisée par IA qui détecte, vérifie et corrige les vulnérabilités du code avec un taux de faux positifs quasi nul.

CodeRabbit
Assistant de revue de code alimenté par l'IA fournissant des retours contextuels, des revues automatisées et une collaboration interactive dans les workflows GitHub et GitLab.

CodeBuddy
Assistant de codage complet offrant une génération autonome de code multi-fichiers, une complétion intelligente et une intégration du protocole MCP pour une productivité accrue des développeurs.

Windsurf
Un IDE natif IA avancé conçu pour améliorer la productivité des développeurs en anticipant les besoins de codage et en simplifiant les flux de travail.

Qodo
Plateforme d'assistant de codage alimentée par l'IA pour écrire, tester, relire et améliorer la qualité du code sur plusieurs langages et IDE.

JetBrains Air
Un environnement de développement agentique où plusieurs agents de codage — Claude, Codex, Gemini CLI et Junie — exécutent des tâches indépendantes en parallèle sous contrôle développeur.