
Harden
Ambiente de execução de segurança de endpoint local que inspeciona e valida chamadas de ferramentas de Agents de codificação para interromper operações destrutivas antes da execução.
Comunidade:


Visão Geral do Produto
O que é Harden?
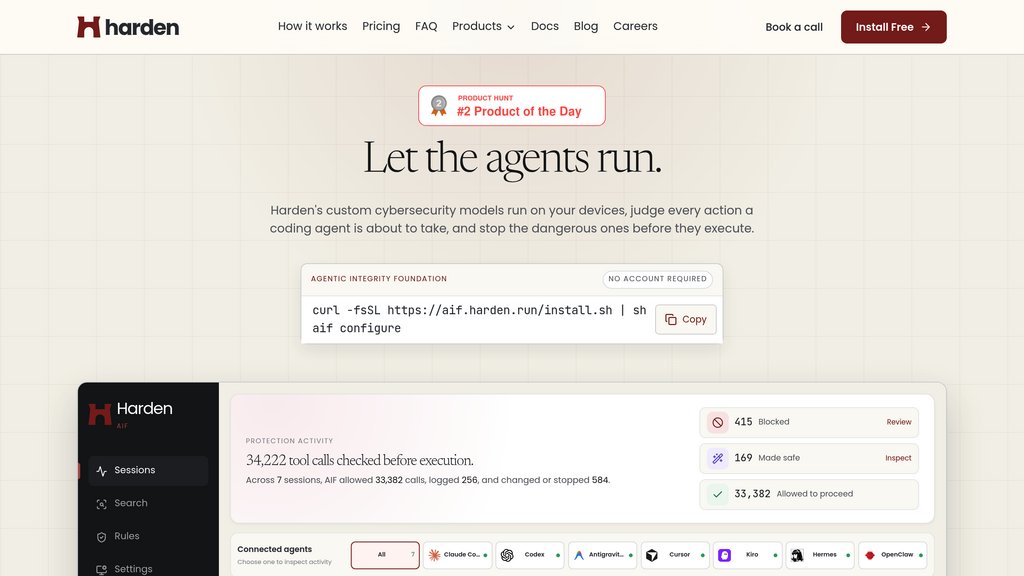
Harden (Agentic Integrity Foundation) é uma solução especializada de segurança de endpoint projetada para proteger estações de trabalho locais e infraestrutura em nuvem contra ações não intencionais de Agents autônomos. Executando modelos proprietários de cibersegurança diretamente nos dispositivos dos desenvolvedores, o Harden inspeciona chamadas de ferramentas, comandos de terminal e requisições de API antes da execução. Diferente de sandboxes básicos ou proxies de credenciais, ele avalia ativamente a intenção e o impacto em ferramentas compatíveis, como Claude Code, Cursor e Codex, bloqueando com segurança comandos catastróficos, orientando os Agents para novas tentativas seguras e mantendo registros de auditoria totalmente locais.
Recursos Principais
Interceptação de ferramentas antes da execução
Inspeciona e avalia em tempo real comandos de terminal, scripts em nuvem e chamadas de ferramentas de Agents para impedir ações destrutivas antes que sejam executadas.
Motor de segurança no dispositivo
Executa modelos proprietários de cibersegurança localmente nas máquinas dos desenvolvedores, sem transmitir código, contexto ou telemetria privada para servidores externos na nuvem.
Amplo suporte ao ecossistema de Agents
Integra-se por meio de hooks nativos e alternativas de proxy MCP com os principais Agents de codificação, incluindo Claude Code, Cursor, Codex, Kiro, Hermes e OpenClaw.
Bloqueio com direcionamento seguro (Block-and-Steer)
Interrompe com segurança comandos perigosos, como exclusões em produção, ao mesmo tempo em que oferece alternativas seguras para manter o fluxo de trabalho do Agent em andamento.
Armazenamento local de decisões
Mantém um histórico de auditoria local e irrestrito de todas as chamadas de ferramentas permitidas, modificadas e bloqueadas, sem exigir criação de conta.
Casos de Uso
- Proteção da infraestrutura de produção : Evita que Agents de codificação excluam inadvertidamente namespaces na nuvem, apaguem bancos de dados remotos ou executem comandos de deploy catastróficos.
- Execução autônoma e segura no terminal : Monitora comandos de shell durante sessões automatizadas de codificação e refatoração para interromper operações de arquivo perigosas e escaladas de privilégio.
- Prevenção de vazamento de credenciais e dados : Impede que Agents transmitam chaves sensíveis ou trechos de código proprietário para endpoints externos não autorizados durante a execução de tarefas.
- Conformidade e auditoria de engenharia : Oferece às equipes de software um registro de atividade local verificável e monitoramento de segurança sem telemetria em todas as estações de trabalho autônomas dos desenvolvedores.
Perguntas Frequentes
Alternativas ao Harden

Convox
Plataforma unificada para implantar, escalonar e gerenciar aplicações na nuvem com fluxos de trabalho DevOps otimizados e segurança robusta.

Zeet
Plataforma de implantação multi-cloud que simplifica o gerenciamento de Kubernetes e infraestrutura com CI/CD integrado e ferramentas amigáveis para desenvolvedores.

Tensorfuse
Runtime de GPU serverless que possibilita implantação, ajuste fino e escalonamento automático de modelos de IA em infraestrutura de nuvem privada.

Codesphere
Plataforma de nuvem centrada no desenvolvedor que permite implantação, autoescalabilidade e gerenciamento sem complicações de aplicações complexas com configuração mínima.

ClawCloud Run
Plataforma cloud-native para rápida implantação, gerenciamento e escalonamento de aplicações com fluxos de trabalho GitOps integrados e suporte nativo Docker/Kubernetes.

OpenSauced Pizza
Uma ferramenta de linha de comando e GitHub Action que automatiza a gestão de repositórios e insights de propriedade de código para projetos de código aberto.

UbiOps
Uma plataforma flexível para implantar, gerenciar e orquestrar modelos de AI e ML em ambientes de nuvem, local e híbridos.

dstack
Plataforma de orquestração de contêineres de código aberto personalizada para cargas de trabalho de IA, permitindo gerenciamento contínuo de recursos GPU em ambientes de nuvem e on-premises.