


产品概览
什么是SolidityScan?
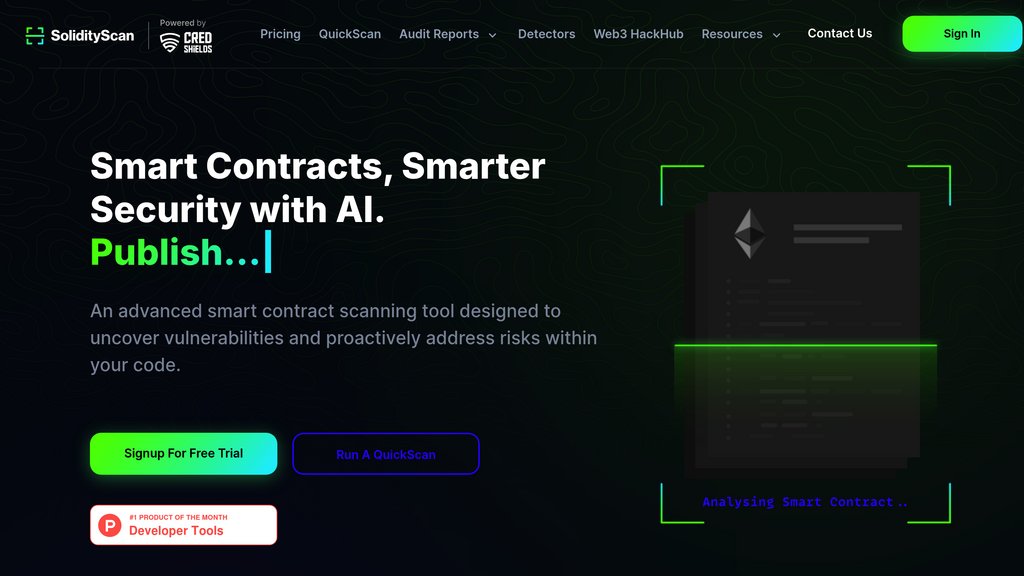
SolidityScan是一个基于云的平台,旨在高效检测Solidity智能合约中的安全漏洞。它支持扫描已部署的合约和代码仓库,覆盖Ethereum、Binance Smart Chain、Polygon、Avalanche等主要区块链生态系统。该工具生成详细的审计报告,提供可操作的修复建议,并提供安全评分,帮助开发者评估和提高合约安全性。SolidityScan通过API、SDK和Visual Studio Code扩展无缝集成到开发工作流中,促进持续的安全监控和管理。
主要功能
自动化智能合约审计
快速识别超过130种已知漏洞和代码反模式,简化安全审查流程。
QuickScan和ThreatScan模式
为已部署合约提供快速安全检查,并提供深入分析模式以进行全面的漏洞检测。
多链支持
支持在Ethereum、Binance Smart Chain、Polygon、Avalanche、Fantom、XDC、Rootstock等区块链网络上进行扫描。
全面的安全报告
生成详细报告,突出显示漏洞、安全评分和推荐修复方案,以提高透明度和降低风险。
无缝集成
提供API、SDK和Visual Studio Code扩展,将安全扫描嵌入开发流程和GitHub仓库。
组织和协作工具
实现团队管理,分配角色和资源共享,而无需所有成员都拥有活跃计划。
使用场景
- 智能合约安全审计 : 开发者和审计员可以在将合约部署到生产环境之前快速识别并修复漏洞。
- 持续集成安全 : 将自动扫描集成到CI/CD流程中,在整个开发周期保持合约安全。
- 已部署合约监控 : 对多个区块链上的实时合约执行快速漏洞评估,确保持续安全。
- 开源和私有仓库扫描 : 扫描公共和私有GitHub仓库,在开发过程早期检测安全问题。
- 安全报告和合规 : 生成并发布审计报告,向利益相关者展示安全尽职调查和合规性。
常见问题
SolidityScan的替代方案

ZeroPath
面向开发人员的安全平台,通过与代码仓库的无缝集成,自主检测、验证和修复软件漏洞。

Capacitive
企业平台,通过统一知识网关实现安全、上下文感知的AI代码生成和数据访问。

huntr
一个专注于保障AI/ML开源应用程序和机器学习模型文件格式安全的漏洞赏金平台。

CodeRabbit
AI驱动的代码评审助手,为GitHub和GitLab工作流提供上下文反馈、自动化评审与互动协作。

Strix
自主渗透测试平台,持续发现、验证并修复应用、代码、API、基础设施和云环境中的漏洞。

Hacktron
自主安全审查平台,在 Pull Request 中检测可利用的代码漏洞,帮助团队在发布前修复高影响问题。
ponytail
一款开发者插件,扮演务实的高级工程师角色,阻止编码 Agent 写出臃肿的代码。

De.Fi
为加密投资者提供跨链资产追踪、智能合约安全分析与风险管理的综合DeFi工具包。