


产品概览
什么是Harden?
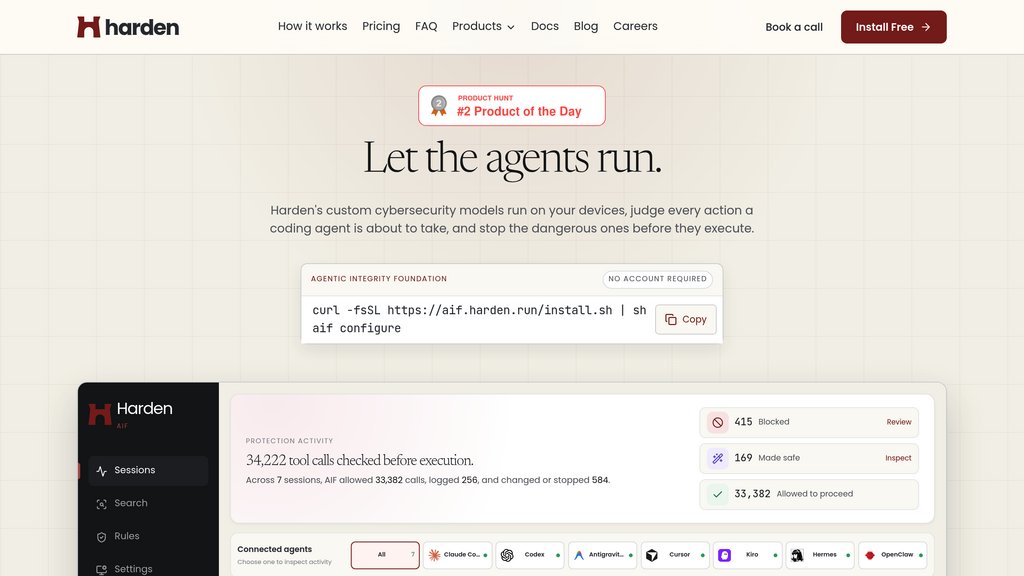
Harden(Agentic Integrity Foundation)是一款专为本地工作站和云基础设施打造的端点安全防护工具,用于防范自主 Agent 的意外操作。Harden 在开发者设备上直接运行自研的网络安全模型,在工具调用、终端命令和 API 请求执行前对其进行检测。与基础沙箱或凭据代理不同,它会针对 Claude Code、Cursor、Codex 等主流工具主动评估操作的意图与影响,安全地拦截灾难性命令,引导 Agent 进行安全重试,并维护完全本地化的审计记录。
主要功能
预执行工具拦截
实时检测和评估终端命令、云端脚本以及 Agent 工具调用,在破坏性操作执行前将其拦截。
本地安全引擎
在开发者本机运行专有网络安全模型,无需将代码、上下文或私密遥测数据发送到外部云服务器。
广泛的 Agent 生态支持
通过原生 hook 和 MCP 代理兜底方案,接入 Claude Code、Cursor、Codex、Kiro、Hermes、OpenClaw 等主流编程 Agent。
拦截并引导修复
安全阻止生产环境删除等高危命令,同时提供安全的重试方案,让 Agent 工作流得以继续推进。
本地决策记录
在本地维护一份不受限的审计历史,记录所有被放行、修改和拦截的工具调用,无需强制注册账号。
使用场景
- 生产基础设施防护 : 防止编程 Agent 意外删除云命名空间、误删远程数据库,或执行灾难性的部署命令。
- 自主终端执行安全防护 : 在自动化编码和重构过程中监控 shell 命令,拦截危险的文件操作和权限提升行为。
- 凭据与数据泄露防护 : 阻止 Agent 在任务执行过程中将敏感密钥或专有代码片段传送到未经授权的外部端点。
- 工程合规与审计 : 为软件团队提供可验证的本地活动日志和零遥测的安全监控,覆盖自主运行的开发者工作站。
常见问题
Harden的替代方案

Convox
用于部署、扩展和管理云应用程序的统一平台,具有精简的 DevOps 工作流程和强大的安全性。

Zeet
多云部署平台,简化 Kubernetes 与基础设施管理,内置 CI/CD 与开发者友好工具。

Tensorfuse
无服务器 GPU 运行环境,助力在私有云基础设施上无缝部署、微调及自动扩展 AI 模型。

Codesphere
以开发者为中心的云平台,通过最少的配置实现无缝部署、自动扩展和复杂应用管理。

ClawCloud Run
云原生平台,用于快速应用部署、管理和扩展,集成GitOps工作流程和原生Docker/Kubernetes支持。

OpenSauced Pizza
一种命令行工具和GitHub Action,可自动化开源项目的仓库管理和代码所有权洞察。

UbiOps
一个灵活的平台,用于在云端、本地和混合环境中部署、管理和编排AI和ML模型。

dstack
专为AI工作负载定制的开源容器编排平台,实现跨云和本地环境的无缝GPU资源管理。