
Harden
Environnement d'exécution de sécurité des terminaux, en local, qui inspecte et valide les appels d'outils des Agents de codage afin de stopper les opérations destructrices avant leur exécution.
Communauté:
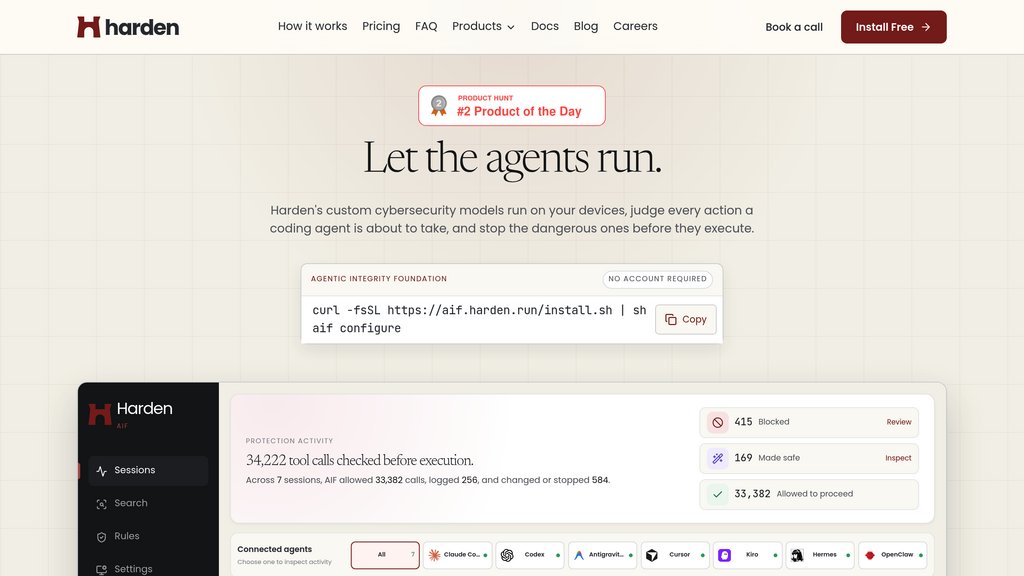


Aperçu du produit
Qu'est-ce que Harden ?
Harden (Agentic Integrity Foundation) est une solution de sécurité des terminaux conçue pour protéger les postes de travail locaux et l'infrastructure cloud contre les actions involontaires des Agents autonomes. En exécutant des modèles de cybersécurité personnalisés directement sur les appareils des développeurs, Harden inspecte les appels d'outils, les commandes de terminal et les requêtes API avant leur exécution. Contrairement aux sandbox basiques ou aux proxys d'identifiants, il évalue activement l'intention et l'impact des actions sur des outils pris en charge tels que Claude Code, Cursor et Codex, bloque en toute sécurité les commandes catastrophiques, guide les Agents vers des tentatives sûres et conserve des registres d'audit entièrement locaux.
Fonctionnalités clés
Interception des outils avant exécution
Inspecte et évalue en temps réel les commandes de terminal, les scripts cloud et les appels d'outils des Agents afin de prévenir les actions destructrices avant leur exécution.
Moteur de sécurité embarqué (on-device)
Exécute des modèles de cybersécurité propriétaires en local sur les machines des développeurs, sans transmettre de code, de contexte ni de télémétrie privée à des serveurs cloud externes.
Large prise en charge de l'écosystème des Agents
S'intègre via des hooks natifs et des solutions de repli par proxy MCP avec les principaux Agents de codage, notamment Claude Code, Cursor, Codex, Kiro, Hermes et OpenClaw.
Blocage et redirection sécurisée
Stoppe en toute sécurité les commandes dangereuses, comme les suppressions en production, tout en proposant des alternatives sûres pour permettre aux workflows des Agents de continuer.
Historique local des décisions
Conserve un historique d'audit local et illimité de tous les appels d'outils autorisés, modifiés ou bloqués, sans création de compte obligatoire.
Cas d'utilisation
- Protection de l'infrastructure de production : Empêche les Agents de codage de supprimer par inadvertance des espaces de noms cloud, de supprimer des bases de données distantes ou d'exécuter des commandes de déploiement catastrophiques.
- Exécution autonome et sécurisée du terminal : Surveille les commandes shell pendant les sessions de codage et de refactorisation automatisées afin de stopper les opérations de fichiers dangereuses et les élévations de privilèges.
- Prévention des fuites d'identifiants et de données : Empêche les Agents de transmettre des clés sensibles ou des extraits de code propriétaires vers des points de terminaison externes non autorisés pendant l'exécution d'une tâche.
- Conformité et audit pour les équipes d'ingénierie : Fournit aux équipes logicielles une journalisation d'activité locale vérifiable et une surveillance de sécurité sans télémétrie sur l'ensemble des postes de travail des développeurs fonctionnant en autonomie.
FAQ
Alternatives à Harden

Convox
Plateforme unifiée pour déployer, mettre à l'échelle et gérer des applications cloud avec des flux de travail DevOps rationalisés et une sécurité robuste.

Zeet
Plateforme de déploiement multi-cloud qui simplifie la gestion de Kubernetes et de l'infrastructure avec CI/CD intégré et des outils adaptés aux développeurs.

Tensorfuse
Runtime GPU serverless permettant le déploiement, le finetuning et l'autoscaling transparents de modèles IA sur une infrastructure cloud privée.

Codesphere
Plateforme cloud centrée sur les développeurs permettant le déploiement, l'auto-scaling et la gestion transparents d'applications complexes avec une configuration minimale.

ClawCloud Run
Plateforme cloud-native pour le déploiement, la gestion et la mise à l'échelle rapides d'applications avec des flux de travail GitOps intégrés et un support natif Docker/Kubernetes.

OpenSauced Pizza
Un outil en ligne de commande et GitHub Action qui automatise la gestion des dépôts et les analyses de propriété du code pour les projets open source.

UbiOps
Une plateforme flexible pour déployer, gérer et orchestrer des modèles AI et ML à travers des environnements cloud, sur site et hybrides.

dstack
Plateforme d'orchestration de conteneurs open source adaptée aux charges de travail d'IA, permettant une gestion transparente des ressources GPU à travers les environnements cloud et sur site.